Microsoft vient de corriger plus de 1 400 failles dans la dernière mise à jour de sécurité de Windows 11 : ce que vous devez savoir
0
Suivez-nous
Les mises à jour massives de Microsoft Patch Tuesday sont devenues la norme et le mois d'octobre pourrait en fait avoir battu des records, corrigeant plus de 1 400 vulnérabilités dans Windows. Cela survient à peine un mois après que la société a publié des correctifs pour plus de 1 000 failles, puis a dû envoyer un correctif d'urgence pour corriger les problèmes causés par ces mises à jour.
Cette semaine, Microsoft a publié des correctifs couvrant un nombre ahurissant de 1 413 failles, dont une qui, selon la société, était activement exploitée par des pirates informatiques avant le correctif.
Ces correctifs couvrent 1 102 failles dans Windows, 134 dans Office, 61 dans les outils de développement, 36 dans SharePoint Server et 22 dans SQL Server. 670 de ces correctifs sont liés à des vulnérabilités d’élévation de privilèges. Et 70 sont classés comme « critiques » en termes de gravité.
Le guide de mise à jour de Microsoft a spécifiquement mis en évidence trois failles notables :
- CVE-2026-96951 : – Windows Shell présentait une vulnérabilité d'injection de commandes qui permettrait à un acteur malveillant de contourner la sécurité sur un réseau. Celui-ci aurait été activement exploité.
- CVE-2026-108398 :– Un chemin de recherche non fiable dans .NET Framework permettrait à un attaquant de contourner une « fonctionnalité de sécurité » localement. Celui-ci est répertorié comme divulgué publiquement mais non exploité.
- CVE-2026-21413 : Celui-ci n'a apparemment pas été trouvé par Microsoft mais permettrait un débordement de tampon de Windows Raw Image Extension pour permettre aux attaques d'exécuter du code sur un réseau.
Microsoft a crédité Riku Bamba et Yuya Chudo de Fujitsu Limited et Benoit Sevens, qui ont utilisé Claude d'Anthropic, pour avoir découvert la faille 96951 qui a été exploitée dans la nature.
« Dans un scénario d'attaque par courrier électronique ou par message instantané, l'attaquant pourrait envoyer à l'utilisateur ciblé un fichier spécialement conçu pour exploiter la vulnérabilité », a expliqué la société. « Dans tous les cas, un attaquant n'aurait aucun moyen de forcer un utilisateur à consulter le contenu contrôlé par l'attaquant. Au lieu de cela, un attaquant devrait convaincre un utilisateur d'agir. Par exemple, un attaquant pourrait inciter un utilisateur à cliquer sur un lien qui le dirige vers le site de l'attaquant ou à envoyer une pièce jointe malveillante. «
On ne sait pas clairement comment cette faille est exploitée ni par qui dans le monde réel.
C'est quoi ces énormes correctifs ?

Lorsque Microsoft a corrigé plus de 1 000 failles en septembre, il a établi un record que le correctif d’octobre vient de battre. Cela pourrait être la nouvelle norme pour les Patch Tuesdays à venir.
Microsoft a déclaré que l'IA était à l'origine de l'augmentation des vulnérabilités découvertes. La société utilise son propre « harnais d'analyse agentique multimodèle », baptisé MDASH, qui identifie les failles de Windows, réduit les faux positifs, puis envoie les résultats aux ingénieurs Microsoft plus rapidement que les processus précédents.
« Soumet les référentiels de code à un pipeline agent multi-modèle qui identifie les vulnérabilités avec une plus grande profondeur que l'analyse statique traditionnelle de correspondance de modèles », explique la société dans un article.
En pratique, cela signifie que davantage de failles sont activement découvertes que jamais et sont également corrigées plus rapidement.
Quelques correctifs supplémentaires
Le dernier correctif massif ne corrige pas seulement plus de 1 400 vulnérabilités. Il corrige également quelques problèmes dans l'Explorateur de fichiers. Vous devriez pouvoir prévisualiser plus facilement les fichiers téléchargés dans la fenêtre Aperçu.
De plus, les connexions Bluetooth ont amélioré leur précision et leur stabilité.
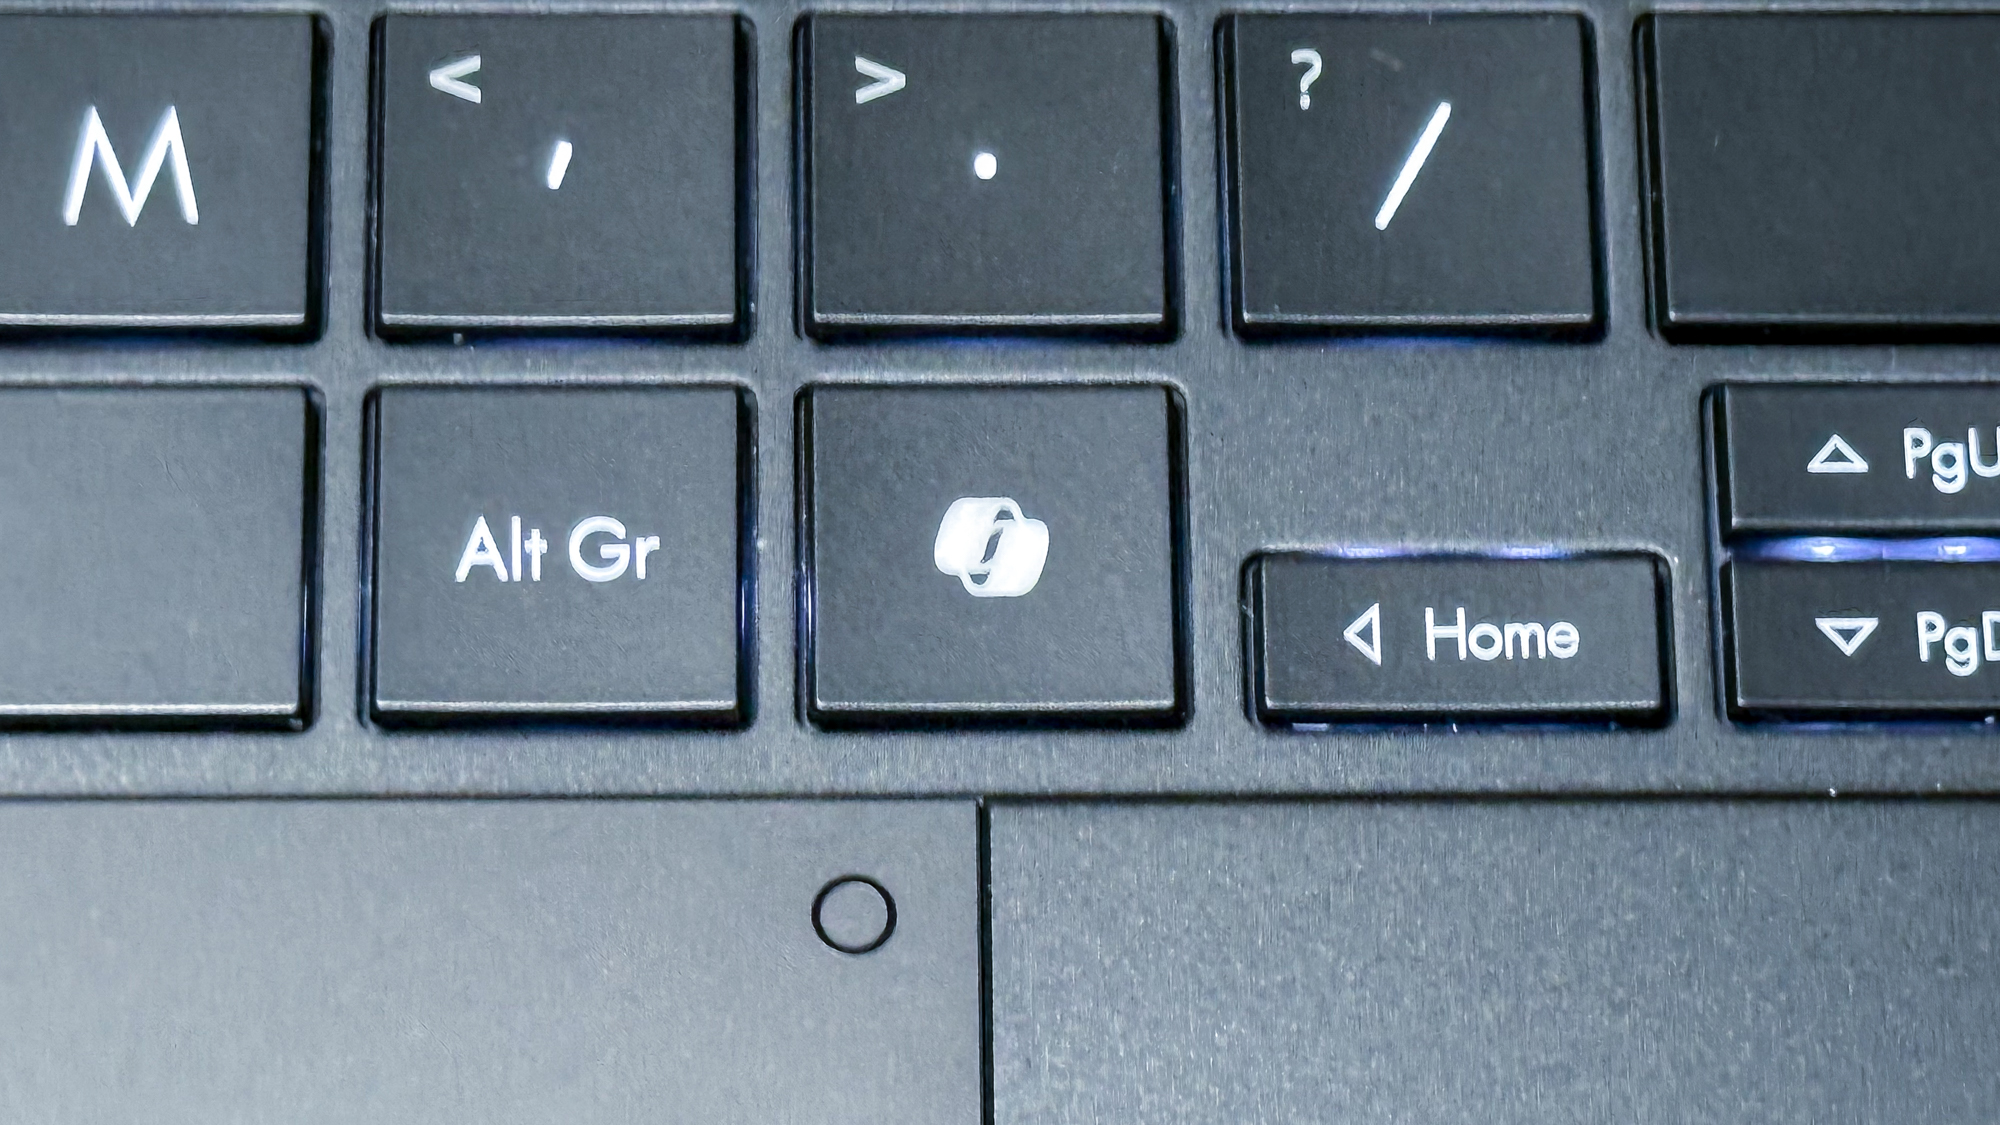
Enfin, la mise à jour ajoute un nouveau paramètre qui vous permet de remapper la touche Copilot comme vous le souhaitez, par exemple en en faisant à nouveau un bouton Ctrl droit.
Ce que vous devez faire
Si vous utilisez Windows 11, vous souhaiterez mettre à jour votre système notamment pour bloquer la faille exploitée connue.
Vous pouvez accéder à Paramètres et sélectionner Windows Update. Le correctif est peut-être déjà installé et attend que vous redémarriez votre ordinateur.
Ce correctif met fin à la prise en charge de Windows 11 version 24H2, vous devez donc vous assurer que vous utilisez maintenant la version 26H2. Microsoft met fin au support de chaque version après 24 mois.
Les éditions Windows 11 23H2 Enterprise et Education perdent également leur support à partir du 10 novembre. Vous souhaiterez encourager votre organisation à mettre à jour vers la dernière version avant cette date.